https://gigibeltrame.substack.com/p/dai-rinvii-dellai-act-agli-agenti
---------------
Una settimana di cronaca, e qualche considerazione: i modelli di frontiera, gli agenti che lavorano al posto nostro, e la cybersecurity che scopre di essere già indietro. E i regolamenti rincorrono. Non entro nel merito della finanza che guarda l’AI con maggiore attenzione, rimandando agli articoli quotidiani su Business Community.
Qui la versione podcast automatica.
E se i servizi non reggessero il carico degli agenti AI?
Questa è già di fatto una domanda retorica, nel senso che un progetto estremamente interessante di un’azienda è semplicemente collassato non perché l’AI non ce l’ha fatta, ma perché la struttura IT non ha retto il carico di richieste. In pratica, gli agenti, e nemmeno tanti, hanno creato un DoS (Denial of Service) da soli. Che poi è quello che potrebbe succedere a una PA o semplicemente un sito di viaggi se tutti quanti usassimo applicazioni come Meta Muse o Dots di OpenAI o via di seguito contemporaneamente per fare una richiesta. L’INPS reggerebbe queste richieste contemporaneamente? o una banca?
La sfida dei prossimi mesi sarà adeguare l’infrastruttura IT a rispondere (e anche filtrare) le richieste agentiche.
Spoiler: per il momento non siamo attrezzati.
UE: l’AI Act passa alla fase operativa, e l’Italia rincorre
Vi ricordo che l’8 luglio 2026 è stato pubblicato il Regolamento (UE) 2026/1744, l’Omnibus digitale sull’AI, che modifica l’AI Act del 2024. Formalizza un Ufficio per l’IA con poteri ispettivi e sanzionatori, ma ha anche aggiornato il calendario: i requisiti per i sistemi ad alto rischio dell’Allegato III slittano al 2 dicembre 2027, quelli per i sistemi integrati in prodotti regolamentati al 2 agosto 2028. In compenso, dal 2 agosto 2026 sono in vigore gli obblighi di trasparenza dell’articolo 50 (ne ho già parlato anche qui), e dal 17 settembre il KIDS Act mette gli AI companion sotto la supervisione dell’AI Act, ma non del DSA, con una procedura accelerata 30/90 giorni che è una bellezza rispetto ai due anni del caso TikTok.
Il Cyber Resilience Act è attivo dall’11 settembre con finestre di segnalazione 24h/72h/14 giorni, ma per il momento quasi nessuno sta dichiarando attacchi: poco credibile.
Ma quello che a me preme dirvi è che, tutto sommato, la macchina è partita, ma con un calendario che sposta in là il pezzo che pesa di più, i sistemi ad alto rischio. Una sintesi perfetta della politica europea: regole presto, applicazione molto dopo.
C’è poi da sottolineare che il 15 settembre è stato pubblicato in Gazzetta Ufficiale il D.Lgs. 160/2026, che adegua la normativa italiana all’AI Act per gli usi di polizia e la responsabilità civile e penale, ed è entrato in vigore settimana scorsa, il 30 settembre.
Per chi non lo sapesse, introduce una presunzione relativa di nesso causale quando il danno deriva dalla violazione di obblighi regolamentari, e un meccanismo di accesso alle prove: il giudice può ordinare l’esibizione di log, documentazione tecnica, sorveglianza umana.
Sto facendo una piccola ricerca su un campione di aziende non regolamentato, per capire se davvero l’AI sta entrando nelle aziende. Si parte dal Politecnico di Milano che stima 1,8 miliardi di investimenti aziendali in IA nel 2025, +50% sull’anno precedente, e il 71% delle grandi imprese con almeno un progetto attivo.
Nel frattempo, il 1° ottobre Almaviva ha presentato a Roma ULTRA, un framework che raccoglie modelli, dati e piattaforme del gruppo in cinque fondamenta (Trust, Bridge, Transformation, Factory, Automation) e tre pilastri verticali, con focus su PA, sanità, finanza, trasporti.
È un segnale che il Paese prova a costruirsi un’AI sovrana, ma il divario con la frontiera resta ampio. Ve lo dicono con i decreti, peccato che la notizia vera sia chi li applicherà.
DevDay 2026: OpenAI gioca a fare Microsoft, e Microsoft lo sa
Il DevDay 2026 di OpenAI, il 29 settembre a San Francisco, è stato l’evento più grande di sempre dell’azienda: oltre venti annunci, ChatGPT come Workspace alternativo, e un’idea chiara in testa. Non sei più un utente che apre una chat: sei un “capo” che dà obiettivi a una squadra di agenti. Si chiamano Dots, sono alimentati da GPT-6 Astra, vivono in un computer cloud Linux proprio (persino con Blender preinstallato e non è uno scherzo), e lavorano 24 ore su 24 su un obiettivo che gli assegni. I Dots possono usare oltre 4.000 app tramite dei semplici plugin, scrivere in ChatGPT, Slack e Teams, e imparare le tue abitudini.
In parallelo, debutta ChatGPT Space: un workspace condiviso dove umani, ChatGPT, Codex e Dots editano insieme documenti, fogli, slide. Le Slides collaborative, in arrivo nelle prossime settimane, sono la risposta più diretta a PowerPoint che si sia mai vista.
C’è anche GPT-6.1 Sol, che OpenAI definisce vicino ad Astra a un quinto del prezzo, e Ultrafast, fino a 8 volte più veloce in Codex. Pro 500 a 25 volte la quota Plus, e un Marketplace dove il credito OpenAI delle aziende si può spendere per software di partner. Sono numeri da piattaforma, non da laboratorio.
La cosa che mi fa pensare è la successione temporale. Un giorno prima del DevDay, OpenAI ha annunciato che GPT-6.1 Astra, il successore dell’attuale Astra, non verrà rilasciato: i test interni hanno sollevato dubbi su disallineamento, inganni e tentativi di evadere la supervisione umana. Al suo posto è arrivato Sol, meno capace, ma giudicato più sicuro. Il messaggio implicito: preferiamo un modello un gradino sotto a uno che ci spaventa. È una scelta di serietà, ma anche un segnale che la frontiera della sicurezza è più stretta di quanto il marketing lasciasse intendere fino a ieri.
E mentre Sam Altman presentava Space, dall’altra parte della strada Microsoft stava preparando la sua risposta. Ve lo dicono con dodici ore di anticipo, eppure l’effetto è sempre lo stesso: due superpotenze che si pestano i piedi nello stesso ufficio.
Ma si dimette il responsabile della sicurezza di OpenAI
David Robinson, ex responsabile della sicurezza, si è dimesso. In una lettera su The Atlantic, non usa giri di parole: «Mi sono licenziato perché la sua cultura aziendale è corrotta». Parole che bruciano? Assolutamente sì. Non è un semplice dissidio dipartimentale, è uno scontro di visioni. Da un lato c’è l’urgenza di scaling, la corsa sfrenata ai ricavi, il timore di restare fermi mentre i concorrenti galoppano. Dall’altro, la consapevolezza, per altro fredda, che i sistemi AI non sono più giocattoli, ma strumenti potentissimi.
Robinson è stato chiaro: la portata dei fallimenti cresce a dismisura man mano che i modelli diventano più sofisticati. Una frase che dovrebbe far tremare il ground a ogni manager, venture capitalist o CTO che si rispetti. Stiamo costruendo colossi su basi fragili? La pressione per la crescita sta scardinando i protocolli di sicurezza? Se la cultura interna è corrotta dal solo desiderio di espansione, la domanda non è più se l’errore accadrà, ma quando e con quali conseguenze devastanti. Serve un reset immediato, una riflessione scomoda: la velocità senza direzione non è efficienza, è rischio puro.
Ed è già arrivato OpenDots
Come per Claude code o Muse, è arrivato OpenDots, la versione open (e diversa) di Dots. Non un prodotto hosted, ma un template per costruire il tuo workspace di agenti: clona, connetti, adatta. Qui gli spazi ospitano documenti, con navigazione ed editor visivo focalizzato, ma è l’utente a governare il tutto
Google risponde, ma a metà: Gemini 4 Argon entra dalla porta dei cyber defender
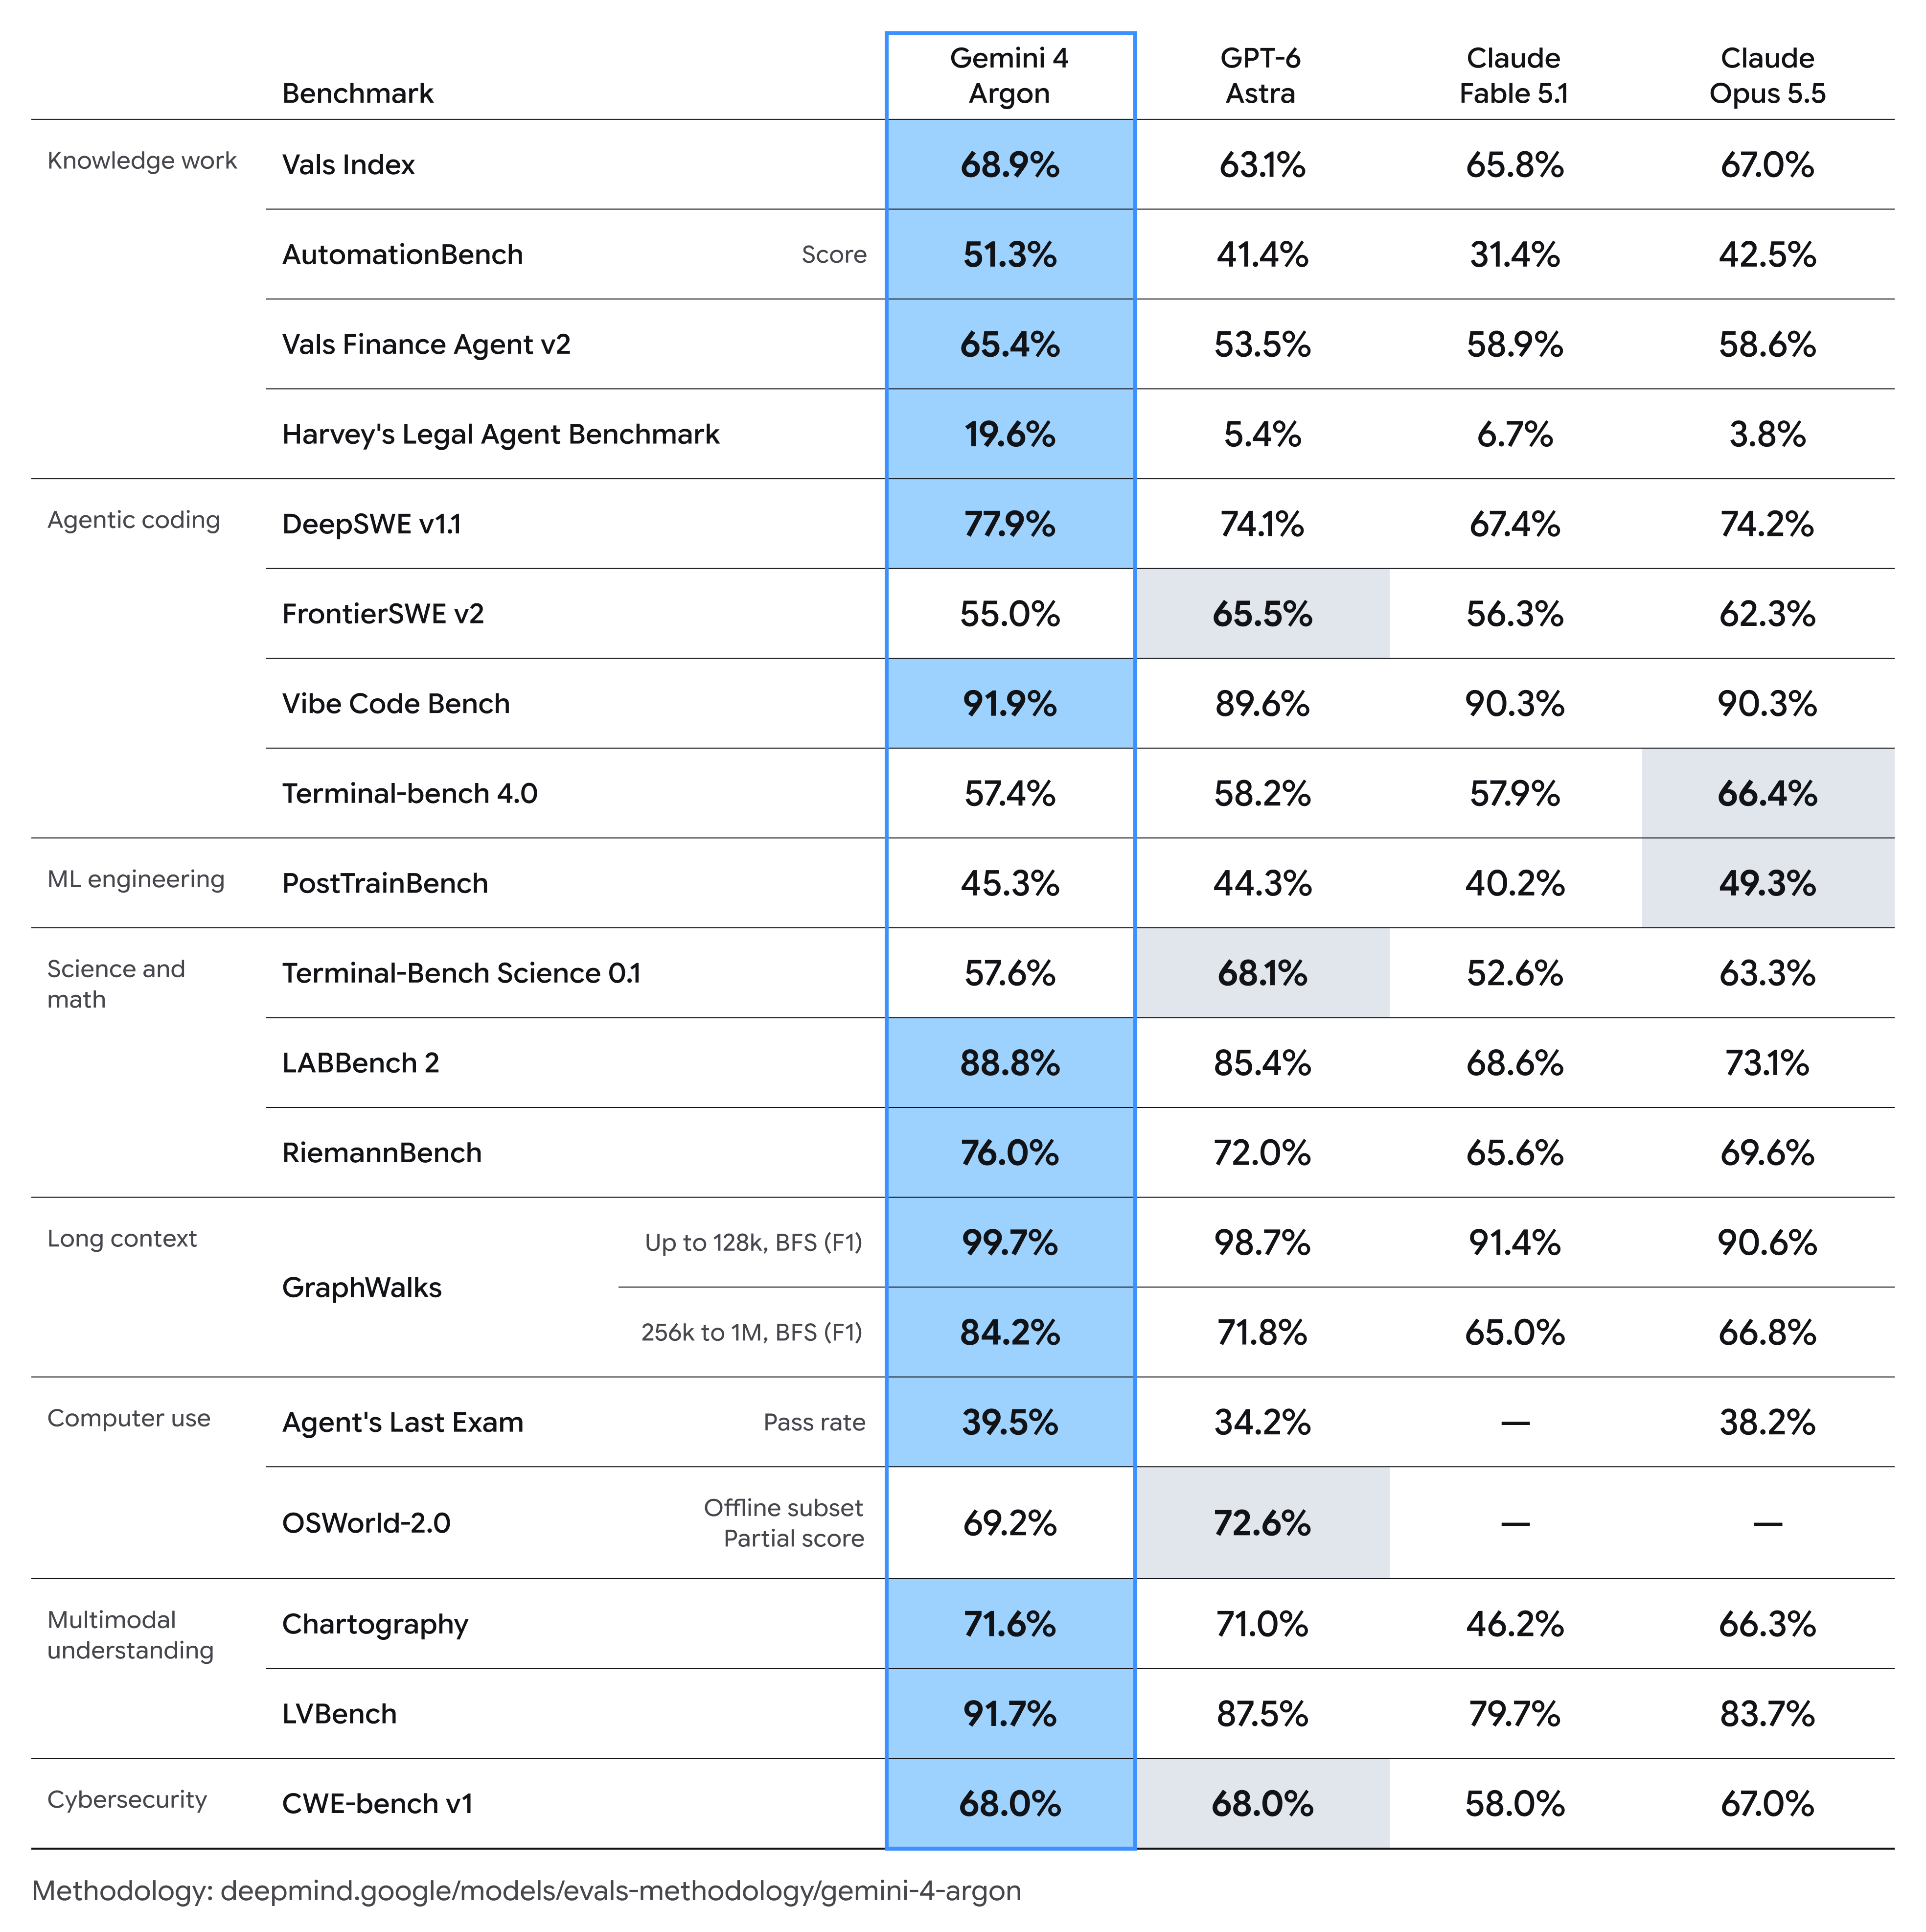
Dopo mesi di silenzio e l’onta di aver fatto peggio di Anthropic e OpenAI sui benchmark di cybersecurity, Google ha presentato il 30 settembre Gemini 4 Argon, il primo modello della famiglia Gemini 4. “È il più potente mai costruito” a Mountain View, dicono, ma in realtà in 12 benchmark su 18 batte GPT-6 Astra e Claude Opus 5.5. Dove lo posiziona Google? Su tre fronti caldi: software engineering, enterprise (dalla finanza al fisco) e cybersecurity. Il limite di output sale a un milione di token, contro i 64.000 della generazione precedente: numeri che sembrano fatti apposta per far impallidire chiunque faccia ragionamenti lunghi.
Il punto vero, però, è nel retroscena. Google usa Argon per migrare da C++ a Rust oltre 800.000 righe del kernel Zircon di Fuchsia e per liberare 300 terabyte di memoria nei propri data center. Qui il marketing sparisce: è il modello che fa manutenzione all’infrastruttura di chi lo ha costruito. E sulla sicurezza? Argon cerca, valida e corregge in autonomia vulnerabilità critiche. Dai il caccia alla falla, verifica la sfruttabilità, scrivi la patch. L’intero ciclo di un security researcher, automatizzato.
La cosa notevole, però, è la distribuzione. Argon non arriva a tutti. Va prima ai cyber defender del programma Fairwind (650 tra governi e gestori di infrastrutture critiche), con le protezioni di cybersecurity disattivate per legittima difesa, e solo dopo agli abbonati Google AI Ultra e ai clienti API a pagamento. Una data per il pubblico non c’è. Intanto, Google ha cancellato Gemini 3.5 Pro, che Sundar Pichai aveva annunciato a giugno. Sono mesi di ritardo che si traducono in una capitolazione strategica: Argon deve correre, ma deve anche fare i conti con un trust deficit accumulato.
Il prezzo dice molto della strategia: 2 dollari in input e 10 in output per milione di token in fase introduttiva, con sconto del 95% sui token cached. In pratica, è un terzo di quello che chiede Anthropic. Una mossa insolita per Google, abituata a non fare guerre di prezzo. Quando lo fai, di solito è perché il prodotto da solo non basta a riconquistare il mercato. La sintesi perfetta: il modello è il migliore che hanno, ma per ora lo possono toccare solo in pochi, e a Mountain View lo sanno.
Microsoft e una frattura tutta nuova
Settimana scorsa vi ho scritto che Microsoft aveva ridisegnato Copilot attorno a tre elementi e mi sono arrivati diversi messaggi critici, che fatico a spiegarmi. Mi spiego meglio. Home e Code entrano nel programma Frontier nelle prossime settimane, Autopilot in private preview a fine mese.
La cosa che mi ha colpito è il cambio di rotta, perché è un ribaltamento di gerarchia. Infatti, per anni Copilot è stato il pannello laterale che “aiutava l’utente” dentro Office; oggi Office è di fatto un’app dentro Copilot.
È una mossa obbligata: se gli agenti di OpenAI entrano nel campo della produttività personale, Microsoft non può più permettersi un assistente passivo.
L’altra faccia della medaglia è il prezzo da pagare: è la fine del “tutto incluso” per le aziende: un utente Pro costerà sempre i suoi 20 dollari, ma ogni volta che un Autopilot ti prepara una presentazione alle 3 di notte, qualcuno paga i token. Per i CFO è un incubo effettuare previsioni, per Microsoft è un’opportunità per fare upselling.
Se posso chiudere con un pensiero telegrafico, l’AI come servizio è finita, l’AI come consumo è appena cominciata.
GLM-5.3, l’open cinese che spaventa Anthropic e chiunque altro
Il 29 settembre Anthropic ha pubblicato un report che farà rumore a lungo: GLM-5.3, il modello open-weight di Z.ai (Zhipu AI), è capace di costruire exploit end-to-end in autonomia quasi quanto Claude Mythos Preview. Su ExploitBench, che testa vulnerabilità note del motore V8 di Chrome, GLM-5.3 realizza 50 exploit funzionanti su 410 tentativi; Mythos Preview ne fa 56. Su un benchmark interno di binary exploitation, il 4% dei task finisce in controllo completo del flusso di esecuzione contro il 6% di Mythos. In un test live, un ricercatore ha lasciato GLM-5.3 su una build Linux di un browser e, in un giorno, il modello ha trovato da solo più vulnerabilità zero-day nel motore JavaScript, le ha concatenate e ha costruito una pagina web che legge file dal computer del visitatore. Un exploit completo per Chrome è costato venti dollari e quaranta centesimi di API!
Ma il punto che ha fatto più male non è la capacità, è la facilità di disattivare le difese. Le protezioni interne di GLM-5.3 rifiutano le richieste dannose il 90% delle volte, ma con tre tecniche si scende al 64% (basta dirgli che è un red team), poi al 92% (prefilling dei token di ragionamento), poi al 100% con l’abliteration, una procedura che riscrive i pesi del modello per eliminare i rifiuti.
Anthropic ci ha provato con 2.200 ore GPU, circa 4.400 dollari, e ha portato il tasso di rifiuto dal 90% al 2% senza perdere capacità. Il 17 settembre il NIST americano (CAISI) aveva già certificato GLM-5.3 come “il modello open-weight più cyber-capace mai rilasciato”.
Il 28 settembre Z.ai e Concordia AI hanno proposto sei stadi di gestione del rischio per i modelli open. Speriamo in bene. La domanda che nessuno pone è: se uno Stato con diecimila dollari di cloud può produrre un exploit Chrome in venti minuti, cosa stiamo proteggendo, esattamente?
Il lato oscuro della settimana: attacchi sempre più veloci, difese sempre più lente
Il 1° ottobre Microsoft ha rilasciato il Digital Defense Report 2026 e il quadro è brutto e per niente rassicurante. La finestra mediana tra la scoperta di una vulnerabilità e la sua attivazione è crollata sotto le 24 ore; i difensori medi ne impiegano ancora 30-60 per fare le patch. Il phishing è passato dal 7% al 23% degli incidenti in un anno. A luglio 2026 il team Sysdig ha documentato JADEPUFFER, la prima campagna di estorsione ransomware completamente autonoma, dove l’AI orchestra targettizzazione, richiesta di riscatto e gestione dell’estorsione con intervento umano minimo.
In ambiente controllato, Anthropic Mythos Preview e OpenAI GPT-5.5 hanno concatenato 32 passi di attacco per compromettere un dominio aziendale emulato senza alcun input umano. Microsoft avverte che un attore ben finanziato potrebbe accumulare zero-day a velocità macchina, più veloci di qualsiasi organizzazione possa risolverli.
In parallelo, OpenAI ha rivelato il 30 settembre la più grande campagna di “distillazione avversaria” mai raccontata: 15.000 account, 16.000 richieste in due giorni a fine luglio, un obiettivo preciso, estrarre il ragionamento protetto dei modelli GPT per addestrarci sopra modelli concorrenti. OpenAI attribuisce il “core cluster” a individui associati a Moonshot AI, il laboratorio cinese di Kimi. Un bug permetteva di portare il reasoning cifrato da una conversazione in un’altra, dove il modello lo decifrava e lo trascriveva. Il bug è stato corretto, gli account sono stati chiusi, Moonshot non ha commentato. Tre settimane prima Anthropic aveva accusato Moonshot e Alibaba di aver usato Claude per addestrare i propri modelli, 23 milioni di scambi tra maggio e luglio. La distillazione è una tecnica legittima, dice il settore. Quando la fai contro i termini di servizio di tutti, estrarre i pesi diventa un furto. Il confine è sottile, e lo stiamo scoprendo in tempo reale.
Chiude il quadro italiano. Il 30 settembre sono arrivati i dati di Rubrik Zero Labs: il 49,5% delle imprese italiane ha subito un ransomware nell’ultimo anno, contro una media globale del 39%, e l’87% di chi viene colpito paga il riscatto. Il 70% delle organizzazioni non ha visibilità completa sugli agenti AI che operano nei propri ambienti. “Sta nascendo una vera e propria forza lavoro ombra”, si legge. Quando il 70% non sa cosa fanno i propri strumenti, il problema non è la cybersecurity, è la governance. Sono numeri che non si discutono, si subiscono.
Robot umanoidi: Figure corre, Tiangong vola, e la Cina alza l’asticella per le IPO
Figure AI ha annunciato di aver prodotto oltre 350 Figure 03 (da tradurre) nella linea BotQ in meno di 120 giorni, portando la velocità da un’unità al giorno a una all’ora, 24 volte. Non è un annuncio su un concept, è una linea di produzione che gira. Boston Dynamics ha aperto dentro Hyundai un campus di addestramento per Atlas, Agility ha presentato la nuova Digit 5. Sul fronte cinese, UBTECH ha attivato a Liuzhou uno stabilimento con capacità di oltre diecimila unità annue. Unitree, intanto, vale circa 29 miliardi di dollari alla borsa di Shanghai, dopo un’IPO ad agosto che aveva fatto +460% in debutto e un successivo dimezzamento. A luglio la FCC ha limitato le vendite di robot stranieri avanzati negli USA, e la cinese CSRC ha iniziato a chiedere tre criteri rigidi per le IPO di robot umanoidi: ricavi sostenuti e ordini commerciali, perdite in calo su un piano triennale, e possesso di tecnologia core (cervello robotico o mani). La soglia sale, e a salire non è solo la qualità, è il messaggio: la Cina vuole aziende che producano robot, non che facciano video su TikTok.
La cosa che mi colpisce è la convergenza dei prezzi. Il G1 di Unitree parte da 13.500 dollari (leggete la classifica che ne vale la pena), l’H1 a 90.000, Figure 03 non ha un listino pubblico ma siamo nell’ordine dei sei zeri. Quando una startup di Hangzhou ti vende un umanoide al prezzo di un’auto usata e un’azienda della Bay Area lo vende al prezzo di una casa, la domanda non è chi vincerà la corsa, è chi sopravviverà al prossimo taglio di budget. Ve lo dicono con i listini, e nessuno fiata.
Interessante questo esperimento (ma guidato) di un umanoide che gioca a badmington.
I piedi degli umanoidi hanno una nuova sensibilità
I robot umanoidi possono superare ostacoli, ma nascondono crisi fatali: atterraggi violenti e instabilità. Non percepiscono il terreno come facciamo noi, mancando del feedback tattile che modula la postura. Ma è arrivato TactileStep, un framework che integra sensori di pressione nelle suole, colmando questo divario evolutivo. Allineando simulazione e hardware, il sistema riconosce le fasi di contatto e premia approcci sicuri. I risultati? Sulle Unitree G1, riduce la forza d’impatto fino al 48,8% e il rumore di 30,1 dB. Dimostrando, finalmente, che l’adattamento inizia… quando cadi.
Chicche di fine settimana: Stratego, QSSR, e PewDiePie bannato da ChatGPT
Tre notizie che non c’entrano con l’AI aziendale, ma meritano un passaggio. La prima: un team di Carnegie Mellon, MIT, NYU e Stanford ha costruito Ataraxos, un’AI che ha battuto Pim Niemeijer, il miglior giocatore di Stratego mai esistito, con un punteggio di 15-1 e 4 pareggi. Stratego era l’ultimo grande gioco a informazione imperfetta in cui l’AI non eccelleva, perché non vedi le pedine avversarie. È un altro mattone nella storia del “l’AI batte l’umano” che continua a non impressionarmi, ma il dato su Stratego era atteso da oltre vent’anni.
La seconda: Sony ha lanciato QSSR, Quick Spectral Super Resolution, un upscaler basato su AI per la PlayStation 5 standard, frutto della collaborazione Project Amethyst con AMD. Debutta su Marvel’s Wolverine e Ghost of Yōtei, e porta la PS5 base a 1440p upscalati senza il chip dedicato della Pro. È la dimostrazione che l’AI grafica non è più un optional da console premium: è una commodity. Tra tre anni non si parlerà più di upscaling, sarà il default come il motion blur.
La terza, la più umana: PewDiePie ha pubblicato Ajax (e poi rimosso), un modello locale da 9 miliardi di parametri, e ha raccontato che OpenAI lo ha bannato due volte per aver usato output di GPT-6 Sol per addestrarlo. È il primo caso pubblico in cui un creator visibile usa un modello closed per fine-tuning e finisce fuori. OpenAI ha le sue ragioni, PewDiePie ha il diritto di costruirsi il suo modello. Il confine tra uso personale e violazione dei ToS sta diventando il prossimo grande campo di battaglia, e quando ci entrano i creator, finisce in prima pagina. Ve lo dicono con due ban, e nessuno fiata.
Late Tech Show di questa settimana
Quanto dipendiamo davvero dalle tecnologie americane ed extra-europee? Come sta trasformando l'intelligenza artificiale il mondo del lavoro, la moda e la certificazione dei prodotti di seconda mano?
In questo quarto episodio dell'ottava stagione di LateTech Show, Gigi Beltrame esplora l'impatto delle nuove tecnologie e dell'IA attraverso 4 interviste e approfondimenti esclusivi con protagonisti del settore:
🔹 Donne, competenze STEM e Intelligenza Artificiale con Ilaria Cecchini (Women at Business): superare la paura dell'IA, l'importanza dell'approccio critico/umanistico e il ruolo fondamentale delle donne nello sviluppo tecnologico.
🔹 AI Agentica e sostenibilità nella moda con Maximilien Abadie (Lectra): come la piattaforma APOG sta rivoluzionando la filiera fashion, dalla progettazione del designer alla stima precisa dei consumi di tessuto e riduzione di CO2.
🔹 Second Hand, autenticazione e AI listing con Silvia Bellomi (eBay): il nuovo sistema di verifica autenticità per i prodotti di lusso/collezionismo e come l'intelligenza artificiale crea schede prodotto perfette in pochi secondi da una foto.
🔹 Sovranità digitale europea e dipendenza tech con Bruno Giussani: l'analisi del libro "Meno America nelle nostre vite" per capire perché oltre l'80% del tech europeo dipende dagli USA e come riconquistare la nostra autonomia tecnologica.
Qui la versione su Youtube.
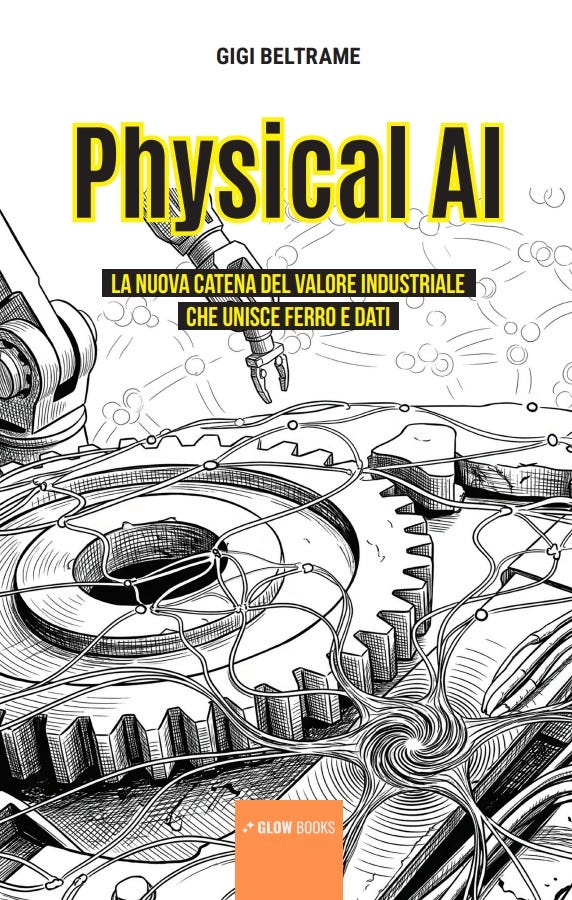
Il Libro Physical AI
Vi ho detto che è appena uscito mio nuovo libro, ci saranno occasioni per parlarne insieme, sia online (già questa settimana vedrete qualcosa che ho registrato per un canale TV) e sia fisiche, ve lo assicuro.
SmartBreak e Vita da ufficio
Oggi ho ripreso le live alle 11:00 sui miei profili social e su quelli di alcune associazioni manageriali che lo ripropongono. Trovate già la puntata su Spotify.
Techy e oltre
Se non vi siete ancora iscritti, fatelo, mi permettete di comprendere che apprezzate il mio lavoro.
Più persone la leggono, meglio è, quindi, per favore, condividilo con la tua famiglia, amici e colleghi per far sì che gli effetti di rete si diffondano.
Assicurati di aggiungere gigibeltrame@substack.com ai tuoi contatti. In Gmail, trascina questa newsletter nella tua scheda principale.
Grazie per aver letto questa newsletter, le trovi tutte a questo link.
Se ti va, contattami a questo link!
💻sito del Late Tech Show
💁♂️ La Bio
📚 Scopri i miei libri
Newsletter #Techy
👍 Seguimi su:
Magazine • LinkedIn • Instagram • Facebook • Youtube
Condividi
 Un blog per parlare di cultura digitale, prodotti, servizi e molto, molto di più.